APK 保护器:用于 Android 构建的移动应用程序加固
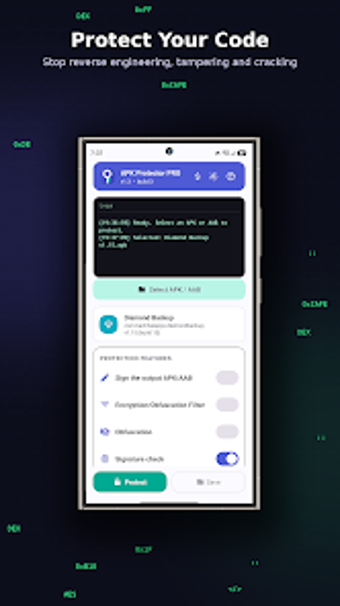
来自Bachhal Apps的APK保护器通过对最终构建应用多层保护来保护编译后的Android包,旨在为需要保护应用逻辑的开发者和独立工作室提供服务。该应用程序接受APK或AAB文件,使用AES-256加密编译代码,并在运行时将解密包装在一个强化的本地安全核心内。其防篡改和反调试机制阻止常见的逆向工程工具,使其适合于分发二进制文件但无法或不愿修改源构建的团队。
APK Protector 实际上做什么?
该应用程序接受 APK 和 AAB 输入文件,并在不需要源代码访问的情况下转换编译输出,因为该工具直接支持这两种格式。它应用 字符串加密、控制流混淆和资源混淆,因此静态分析会产生混淆的结果。加密的字节码存储在磁盘上,但在运行时在本地安全核心内部解密,因此可读的字节码从未出现在设备存储上。
在运行时会减慢系统或受保护的应用程序吗?
保护发生在运行工具的 Android 设备的构建时,因此设备资源使用取决于移动硬件;受保护的应用程序本身需要 Android 9 或更高版本,因为安全核心在此执行。运行时开销来自本地核心内部的即时解密,这意味着受保护的应用程序在正常执行之前执行额外的解密步骤;开发人员应在目标设备上测试性能,以测量其工作负载的开销。
在生产构建中使用它安全吗,包含哪些防御措施?
该应用程序包含明确的防篡改检查,可以检测签名或代码修改,并在重新打包后防止执行,并且可以检测调试器和钩子框架,例如 Frida 和 Xposed。它还提供阻止已 root 设备、模拟器和虚拟容器的选项,并使用 AES-256 加密编译逻辑,因此解密密钥不会以明文形式存储在磁盘上。
我需要技术知识才能使用这个工具保护应用程序吗?
该界面是基于移动的,并支持无代码工作流程,用户选择文件并选择保护级别,因此可以在不修改构建系统的情况下应用基本保护。高级使用需要了解混淆权衡和运行时兼容性,因为受保护的包和安全核心要求 Android 9 或更高版本以及某些影响调试和仪器的运行时行为。
必须保护分发二进制文件的开发人员的明确选择
APK Protector 是一个实用的选项,适用于需要在不集成源代码的情况下加固发布的 APK 或 AAB 的开发人员和小工作室;它应用 AES-256 加密和反调试措施,同时在设备上提供无代码文件保护。权衡是增加了运行时解密和更严格的执行约束,因此团队在部署到用户之前应验证目标设备上的性能和兼容性。推荐。